mercoledì, Settembre 9, 2026
GIANO NEWS
  • EDITORIALI
  • TECNOLOGIA
  • ENERGIA
  • DIFESA
  • SCENARI
  • SANITÀ
  • ECONOMIA
  • CITTADINI E MINORI
  • LEGALITÀ
  • AVVISO AI NAVIGANTI
  • RIFLESSIONI
  • ANDANDOVEDENDO
Nessun risultato
Visualizza tutti i risultati
GIANO NEWS
Nessun risultato
Visualizza tutti i risultati
Home EDITORIALI

LA CYBERSECURITY DEL NOSTRO PAESE FORSE MERITAVA PIÙ DI SETTE MINUTI

Umberto Rapetto di Umberto Rapetto
01/07/2021
in EDITORIALI
8.3k
Visualizzazioni
Condividi su FacebookCondividi su Linkedin

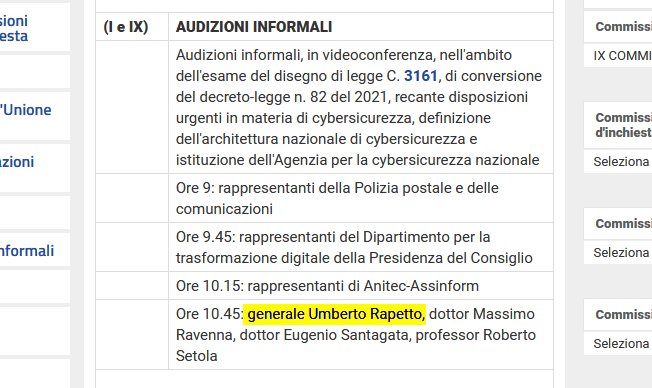
Sono stato invitato in audizione alla Camera dei Deputati per il provvedimento che prevede, tra l’altro, l’istituzione dell’Agenzia Nazionale per la sicurezza cyber.
D

Da una parte il grazie a chi coraggiosamente mi ha voluto ascoltare, dall’altra il dolore che un tema tanto cruciale lo abbia dovuto liquidare in sette minuti.

Qui di seguito il testo del mio intervento che per la prima volta (sono abituato a parlare a braccio) ho dovuto scrivere cronometrando il tempo necessario per poterlo esporre.

Non è facile condensare in 7 minuti il contributo di chi ha cominciato ad occuparsi di computer crime nel 1987 e di cyberdefense nel 1995. L’unico disperato tentativo è quello di leggere un testo dopo averne cronometrato la durata.

La norma, forse per ridotta conoscenza dello scenario, è stata redatta senza tener conto del vero obiettivo da perseguire. La creazione di un burosauro è destinata a produrre conflitti tra le articolazioni già esistenti che non riesce necessariamente ad armonizzare, innesca ingessate dinamiche amministrative, genera un pericoloso senso di falsa sicurezza.

Questo approccio all’emergenza cibernetica confligge con il buon senso e dimentica le esperienze straniere dove i Governi hanno preferito un cyber-czar o un ristretto manipolo di veri conoscitori della materia per assumere rapidamente le decisioni e muovere le pedine già operative per affrontare attacchi digitali, gestire la controffensiva, ripristinare la situazione quo ante e – nei periodi di apparente quiete – coordinare tutte le iniziative per innalzare il livello di preparazione e la capacità reattiva di chi gestisce le infrastrutture critiche e delle organizzazioni pubbliche e private che erogano servizi essenziali.

La previsione di un direttore generale e di un suo vice raddoppia le possibilità di accontentare i promotori dei candidati. La loro scelta da una parte esclude che quel ruolo venga rivestito da un giovane brillante e competente che magari ha un grado o una posizione non apicale (ve lo dice chi da tenente colonnello ha catturato gli hacker entrati nei sistemi di Pentagono e NASA) e privilegia alti dignitari di una generazione lontana da queste tematiche, dall’altra apre a chiunque provenga dall’esterno della Pubblica Amministrazione.

Se è vero che il 95% dei sistemi informatici non è sicuro, come dice il ministro Colao, è giusto tenere fuori da questa partita chi nella PA o alla Presidenza del Consiglio per anni ha avuto e continua ad avere responsabilità in area cyber perché probabilmente non ha le debite competenze tecniche ed organizzative oppure non ha saputo fare il proprio mestiere.

Ma non vorrete farmi credere che siete convinti che nell’industria, nelle banche o nelle imprese la situazione sia migliore? Pensate alle umiliazioni subite da Leonardo , ENEL , INPS , Vodafone e TIM, Ho.mobile, Unicredit , SAIPEM , CINECA, SNAI, Geox, Luxottica, Campari, l’ANIA, l’Università di Tor Vergata, l’Ospedale San Raffaele e alle altre mille realtà cui – in certi contesti – andrebbe tolta la parola.

Vertice a parte, situazioni di difficoltà vanno risolte con strutture snelle, rapide ad intervenire, chirurgiche nell’agire. Servono team affiatati, di poche persone con doti professionali straordinarie e capaci di giocare senza protagonismi. L’assetto ipotizzato prevede il coinvolgimento di troppi soggetti la cui inclusione deve essere solo esecutiva.

Il “Nucleo per la cyber sicurezza”, ad esempio, evoca teste di cuoio e SWAT pronti a piombare in campo, a duellare contro il nemico di turno, a risolvere il problema. Invece si traduce in un conclave di rappresentanti ministeriali che si riunisce periodicamente, con la lentezza delle convocazioni e l’incertezza delle rispettive agende. I suoi componenti rispettano le regole della buona convivenza istituzionale, ma calpestano quelle della necessità di contrastare momenti di estrema drammaticità con rapidità ed effettiva capacità proattiva.

Il “contingente di esperti”, in cui si prevedono 50 luminari impiegati part-time, prova il comprensibile desiderio di non scontentare nessuno e al contempo è un goffo tentativo di diluire possibili responsabilità in caso di incidente.

Il “Centro Nazionale di Valutazione e Certificazione”, che viene assorbito dall’Agenzia, è una realtà che – varata nel 2019, Di Maio ministro – ancora deve avere piena operatività, testimoniando che l’obsolescenza non sembra far paura, dimenticando che due anni sono un’era geologica,

Il Computer Security Incident Response Team (CSIRT), istituito nel 2018 e rivisitato l’anno successivo, sopravvive per non far torti a chicchessia ma risulta depotenziato…

Qualche mutilazione tocca in sorte anche all’Agenzia per l’Italia Digitale e dulcis in fundo si prevede la migrazione delle risorse pregiate finora in carico al DIS.

È evidente la nebbia che obnubila il panorama e favorisce l’avvio di altre maldestre iniziative che prevedono, però, l’assunzione di 300 superspecialisti cui affidare il nostro destino. Se è difficile capire come procedere alla loro selezione (e non ci sono così tanti “guerrieri” davvero all’altezza), incuriosisce chi dovrebbe provvedervi. Gli stessi del 95% di Colao?

Immaginando che nessuno avrà domande da farmi, i quesiti per una volta li pongo io.

Qualcuno ha mai conosciuto un hacker, visto che è questo che non immagina solo il quisque de populo ma si prefigura il Governo? Si conosce il livello di reale affidabilità dei pirati informatici o si è convinti di organizzare battaglioni di ascari virtuali per una estemporanea performance bellica?

Si crede davvero che un Rocambole del bit sia disposto a giocare in squadra? Quanto tempo si immagina possa trascorrere prima che qualunque masnadiero cominci ad annoiarsi nel vedersi tramutato in un mezzemaniche? E poi chi dovrebbe incarnare il sergente di ferro che tiene a bada tante primedonne?

Soprattutto per quale motivo non c’è traccia di un percorso formativo (che avrebbe dovuto e potuto avviarsi trent’anni fa) o di una scuola che sensibilizzi il management pubblico e privato, crei capacità di committenza (invece di lasciar mano libera ai fornitori), istruisca chiunque è parte del sistema così da evitare quelle banali imprudenze all’origine di troppi disastri?

Perché non si procede ad un’opera di razionalizzazione delle risorse esistenti, costringendole a funzionare e trasformando dannose sovrapposizioni in utili complementarità? Perché non ci si capacita del tempo perso in chiacchiere e convegni e non si tirano le somme del “non fatto finora”, dal decreto Monti del 2013 a oggi? Perché si pensa di stanziare 429 milioni di euro se non si immagina nemmeno dove e come andranno spesi e oggi invece lo si dovrebbe sapere al centesimo? Per quale dannato motivo non si copia il modello statunitense senza aver timore di riconoscerne limiti e difetti?

Perché non si prova a calcolare il tempo necessario per una decisione che dovrebbe essere istantanea grazie ad un diretto link tra il leader e il suo cyber-centurione e invece si prevede una estenuante e imperitura sequenza di passaggi in cui ognuno fatica a prendersi le responsabilità che gli competono?

Se qualcuno, nella sua adulazione vocazionale, vi dirà che il provvedimento è perfetto, siate certi che aspira soltanto ad una collocazione in sella o nel ventre della nascente creatura.

Condividi267Condividi47
Umberto Rapetto

Umberto Rapetto

Segno zodiacale Leone, maturità classica alla Scuola Militare Nunziatella di Napoli, laurea in Giurisprudenza e in Scienze Internazionali e Diplomatiche all’Università di Trieste e in Scienze della Sicurezza Economica e Finanziaria all’Università di Roma Tor Vergata, generale della Guardia di Finanza in congedo, già comandante del GAT Nucleo Speciale Frodi Telematiche, docente universitario e giornalista, è stato consigliere strategico del Presidente di Telecom Italia Franco Bernabè e poi Group Senior Vice President con delega alle Iniziative e ai Progetti Speciali del colosso nazionale delle comunicazioni da cui è uscito in totale divergenza con le scelte aziendali. Paracadutista e istruttore di tiro rapido, è stato il pioniere delle investigazioni tecnologiche. Protagonista di indagini che rappresentano vere e proprie pietre miliari della lotta al cybercrime, tra cui la cattura degli hacker entrati nel Pentagono e nella NASA nel 2001 e il recupero dei dati del naufragio della Costa Concordia, ha guidato le indagini – svolte su delega della Corte dei Conti – inerenti la mancata connessione delle slot machine al sistema dell’Anagrafe Tributaria con un miliardario danno per l’Erario. Quest’ultima attività investigativa ha determinato il suo trasferimento alla frequenza di un corso al Centro Alti Studi Difesa dove era docente da sedici anni e la pianificata rimozione lo ha indotto a rassegnare le dimissioni dopo ben 11 interrogazioni parlamentari sull’assoluta inopportunità di un suo trasferimento ad altro incarico. In GdF ha prestato servizio – tra l’altro – al Comando Generale, al Nucleo Speciale di Polizia Valutaria e al Nucleo Speciale Investigativo ed è stato direttore del Progetto Intersettoriale “Sicurezza Informatica e delle Reti” all’Autorità per l’Informatica nella P.A. Ha svolto attività di docenza universitaria negli Atenei di Genova, Pisa, Roma La Sapienza, Roma Tor Vergata, Roma Tre, Trento, Chieti/Pescara, Teramo, Parma, Palermo, Macerata, LUMSA di Roma, Cattolica del Sacro Cuore alla sede di Piacenza, LINK Campus – University of Malta – Roma, “LUM – Jean Monnet” di Bari, LIUC di Castellanza. Relatore e chairman in convegni nazionali ed internazionali in materia di criminalità economica e tecnologica, in ambito istituzionale svolge e ha svolto attività di docenza presso la NATO School di Oberammergau (D), le Scuole di Addestramento delle strutture di intelligence, il Centro Interforze di Formazione Intelligence e Guerra Elettronica dello Stato Maggiore Difesa, la Direzione Corsi di Elettronica ed Informatica di SMD, la Scuola di Guerra, il Centro Alti Studi della Difesa, l’Istituto Superiore Stati Maggiori Interforze ISSMI, la Scuola di Perfezionamento delle Forze di Polizia, la Scuola Tecnica della Polizia di Stato, l’Istituto Superiore di Polizia, la Scuola di Polizia Giudiziaria Amministrativa e Investigativa di Pescara, l’Accademia della Guardia di Finanza, la Scuola di Polizia Tributaria, la Scuola Sottufficiali della GdF, l’Accademia Navale, l’Accademia della polizia rumena. Come free-lance ha svolto attività didattica presso il Centro di Management ISVOR-FIAT, la Scuola Superiore G. Reiss Romoli (poi Telecom Italia Learning Service) del Gruppo Telecom, l’Istituto di Informatica Direzionale IBM, l’IRI Management, l’Istituto Nazionale di Formazione Aziendale INFORMA, CEIDA, Paradigma, SOMEDIA La Repubblica, CEGOS, il Centro di Formazione Il Sole 24 ORE. Consigliere del Presidente pro tempore del Consiglio Nazionale delle Ricerche (CNR), prof. Fabio Pistella, per la sicurezza tecnologica, e in materia di protezione dei dati e dei sistemi informatici dei Presidenti Pippo Ranci e Sandro Ortis all’Autorithy per l’Energia, è stato anche consulente delle Procure presso i Tribunali di Roma, Viterbo, Grosseto, Cosenza, Palermo, Massa, Pescara e Paola, della Commissione Parlamentare diinchiesta sull’AIMA, del Comitato Usura, estorsioni e riciclaggio nell’ambito della Commissione Parlamentare d’inchiesta sul fenomeno della mafia e delle altre associazioni criminali similari, della Commissione d’inchiesta sull’Affare Telekom Serbia. E’ stato rappresentante e relatore per le rispettive delegazioni italiane in Interpol a Lyon (F), in NSG a Paris (F) e Berlin (D), in MTCR a Munich (D), in Comunità Europea a Strasbourg (F) e a Bruxelles (B), in Europol a Den Haag (NL). Già membro onorario dell’Associazione Italiana di Psicologia Investigativa e dell’Association for Certified Fraud Examiners (ACFE), è certificato “Security Advisor” EUCIP Champion (European Certification for Informatics Professionals). Autore di oltre 50 libri, iscritto all’Ordine dei Giornalisti dal 1990, ha collaborato con i più importanti quotidiani e periodici nazionali ed è una delle firme de Il Sole 24 ORE e de Il Fatto Quotidiano e del settimanale OGGI. Attualmente è CEO della start-up HKAO – Human Knowledge As Opportunity operante nello scenario della sicurezza dei sistemi e delle reti, della riservatezza dei dati e del controspionaggio industriale con attività di consulenza, coaching, progettazione, formazione. E' stato Presidente della Autorità Garante per la Protezione dei Dati Personali della Repubblica di San Marino dal febbraio 2022 all'aprile 2026 (Authority di cui è stato Vice Presidente dall'aprile 2019 al gennaio 2022).

POTREBBE INTERESSARTI

“TORSONUDISMO” E LEADERSHIP

di Umberto Rapetto
09/09/2026
0
“TORSONUDISMO” E LEADERSHIP

C'è poco da fare. Luomo a torso nudo ha un suo fascino. "Certamente" si lascerebbe scappare l'elite dei cultori delle opere di Ciprì e Maresco e in particolare...

Leggi tuttoDetails

CENSURA WEB, DISINFORMAZIONE E PENETRAZIONE SOCIALE: VIAGGIO NELL’ARSENALE DI PUTIN

di Umberto Rapetto
04/09/2026
0
CENSURA WEB, DISINFORMAZIONE E PENETRAZIONE SOCIALE: VIAGGIO NELL’ARSENALE DI PUTIN

Putin una guerra la sta vincendo. Purtroppo è quella che vede bersaglio un’Europa disorientata e impreparata a questa tipologia di conflitto.

Leggi tuttoDetails

TI SPIEGO COS’È IL “CASH TRAPPING” E COME NON FARSI FREGARE

di Umberto Rapetto
03/09/2026
0
TI SPIEGO COS’È IL “CASH TRAPPING” E COME NON FARSI FREGARE

Ci sono cose che ogni tanto tornano di moda.

Leggi tuttoDetails

TEAMSYSTEM, OVVERO QUANDO L’HACKER ASSALTA CHI FORNISCE IL SOFTWARE E NEI GUAI FINISCE IL CLIENTE

di Umberto Rapetto
02/09/2026
0
TEAMSYSTEM, OVVERO QUANDO L’HACKER ASSALTA CHI FORNISCE IL SOFTWARE E NEI GUAI FINISCE IL CLIENTE

Cosa succede se una delle più importanti aziende che forniscono programmi per le imprese viene “scassinata” da ladri informatici capaci di svuotare qualunque caveau digitale?

Leggi tuttoDetails
Prossimo post

VI RACCONTO L’ATMOSFERA GROTTESCA DELL’AUDIZIONE SUL DL CYBERSICUREZZA

ARTICOLI CORRELATI

UNA NUOVA ALBA (CINESE) PER L’INTELLIGENZA ARTIFICIALE

UNA NUOVA ALBA (CINESE) PER L’INTELLIGENZA ARTIFICIALE

28/01/2025
LA CONFISCA DEI BENI DEI CYBERTRUFFATORI NON SERVE A NIENTE

LA CONFISCA DEI BENI DEI CYBERTRUFFATORI NON SERVE A NIENTE

20/05/2024
FACITE AMUCHINA! …DAI BORBONI AL CORONAVIRUS

FACITE AMUCHINA!
…DAI BORBONI AL CORONAVIRUS

26/02/2020
UNA STRAGE IMPUNITA

UNA STRAGE IMPUNITA

01/09/2023
CRISPR-CAS9: PUÒ DECIDERE LE SORTI DELL’UMANITÀ… O FARVI FARE UN MUCCHIO DI SOLDI

CRISPR-CAS9: PUÒ DECIDERE LE SORTI DELL’UMANITÀ… O FARVI FARE UN MUCCHIO DI SOLDI

28/08/2022
GOSSIP AND TRASH

GOSSIP AND TRASH

10/12/2023

PRIVACY

  • Informativa Privacy
  • Informativa cookie

TAG

Accenture ACN AGID ai alessio butti anorc anorc professioni butti chatGpt contenuti Cospito diversità doglover FACEWATCH Franco Roberti Frattasi google governo inclusione intelligenza artificiale massi migranti nadia gullo Paolo zangrillo Piantedosi putin razza servizi segreti SOUTHERN CO-OP spie whatsapp zangrillo

© 2022 GIANO.news

Nessun risultato
Visualizza tutti i risultati
  • EDITORIALI
  • TECNOLOGIA
  • ENERGIA
  • DIFESA
  • SCENARI
  • SANITÀ
  • ECONOMIA
  • CITTADINI E MINORI
  • LEGALITÀ
  • AVVISO AI NAVIGANTI
  • RIFLESSIONI
  • ANDANDOVEDENDO

© 2022 GIANO.news